


Vad GDPR innebär för lokalisering 2026
Många företagsledare utgår från att GDPR främst reglerar e-postlistor och kundregister. Platsdata hamnar ofta i en gråzon i den interna diskussionen. Det är ett misstag som kan kosta dyrt. Vad innebär GDPR för lokalisering i praktiken? Svaret är att GPS-koordinater, IP-adresser och spårningscookies nästan alltid klassas som personuppgifter under förordningen, vilket innebär att hela din behandlingskedja måste vila på en giltig rättslig grund. Den här artikeln ger dig en klar bild av reglerna, de vanligaste fallgroparna, och vad du konkret behöver göra för att hålla din verksamhet compliant.
Innehållsförteckning
Viktiga slutsatser
Punkt | Detaljer |
Platsdata är personuppgifter | GPS, IP-adress och spårningscookies klassas normalt som personuppgifter och omfattas fullt ut av GDPR. |
Rättslig grund måste dokumenteras | Samtycke, legitimt intresse eller avtal måste väljas och dokumenteras innan behandling påbörjas. |
Cookies kräver teknisk blockering | Det räcker inte med en visuell banner. Tredjepartsskript måste blockeras tekniskt tills samtycke ges. |
Serverplats garanterar inte säkerhet | EU-lagring skyddar inte om din molnleverantör lyder under CLOUD Act eller liknande lagstiftning. |
Dataminimering minskar riskexponeringen | Ju mindre precis platsdata du samlar in, desto mindre skada vid ett eventuellt intrång. |
Vad innebär GDPR för lokalisering: definitioner och klassificering
En vanlig missuppfattning är att lokalisering i GDPR-sammanhang handlar om var dina servrar står. Det stämmer delvis, men det är bara halva bilden. GDPR:s definition av personuppgifter täcker all information som direkt eller indirekt kan identifiera en fysisk person, och platsdata klassificeras konsekvent som personuppgifter av tillsynsmyndigheter, särskilt när precisionen är hög.
Direkt och indirekt identifierbar information
Direkt identifierbar platsdata är exakt GPS-position kopplad till ett namn eller ett enhets-ID. Indirekt identifierbar data är mer subtil. En IP-adress avslöjar inte ett namn, men kombinerad med tidsstämpel och webbläsarhistorik kan den peka ut en specifik person med hög säkerhet. Det är den kombinationen GDPR-lagstiftningen tar sikte på, inte bara den isolerade datapunkten.
Här är de vanligaste typerna av lokaliseringsdata och hur de klassificeras:
GPS-koordinater med hög precision: behandlas som personuppgifter, kräver ofta uttryckligt samtycke.
IP-adress: personuppgift i de flesta kontexter enligt EU-domstolens praxis.
Cell-ID och WiFi-baserad positionering: personuppgifter om de kan kopplas till en individ.
Postnummer eller stad: kan vara personuppgifter i kombination med annan information, men kräver analys.
Aggregerad geografisk statistik utan koppling till individ: faller normalt utanför GDPR:s tillämpningsområde.
Känsliga kategorier kräver extra skydd
GDPR artikel 9 listar särskilda kategorier av känsliga uppgifter. Platsdata kan, i specifika situationer, indirekt avslöja hälsoinformation (besök vid vårdinrättning), religiös tillhörighet (besök vid gudstjänstlokal) eller politisk åsikt. I sådana fall skärps kraven markant och behandling kräver ett av de uttömmande undantagen i artikel 9.2.
Typ av platsdata | Klassificering | Krav på rättslig grund |
Exakt GPS kopplad till person | Personuppgift | Samtycke eller annat starkt stöd |
IP-adress | Personuppgift | Legitimt intresse möjligt med LIA |
Postnummerstatistik (aggregerad) | Ej personuppgift normalt | Ingen GDPR-grund krävs |
Besöksdata vid känslig plats | Känslig personuppgift (artikel 9) | Uttryckligt samtycke eller undantag |
Rättsliga grunder och samtycke för platsdata
När du vet att din platsdata är personuppgifter uppstår nästa fråga: vilken rättslig grund ska du använda? Det finns sex möjliga grunder i GDPR artikel 6, men i praktiken är det tre som är aktuella för lokalisering: samtycke, legitimt intresse och fullgörande av avtal.
Samtyckets begränsningar
Samtycke låter enkelt men är svårare att hålla i praktiken. Det måste vara frivilligt, specifikt, informerat och otvetydigt. Förinbockade rutor, nedgrävda villkor och generiska formuleringar godtas inte av IMY. Om din tjänst kräver att användaren accepterar platsdelning för att överhuvudtaget kunna använda den är samtycket troligen inte frivilligt, och hela grunden faller.
Legitimt intresse kan i vissa fall användas för IP-baserad geolokalisering, men kräver en dokumenterad intresseavvägning (LIA, Legitimate Interest Assessment) som genomförs innan behandlingen startar. Det går inte att göra den i efterhand vid en tillsynsgranskning.
Numera baseras tillsynsbedömningar allt mer på om du har dokumenterat dina kontroller och dataströmmar, inte bara på om du har en policy publicerad på din webbplats. Det är en viktig skillnad.
Stegen för att välja och dokumentera rättslig grund vid lokalisering:
Identifiera syftet. Varför behöver du platsdata? Är det för leverans, marknadsföring, analys eller säkerhet?
Matcha syfte mot grund. Leveransrelaterad spårning kan vila på avtal. Marknadsföringsanalys kräver normalt samtycke.
Genomför LIA om du väljer legitimt intresse. Dokumentera din avvägning och spara den tillgänglig för tillsyn.
Granska om behandlingen kan drabba registrerade negativt. Om svaret är ja väger den enskildes intresse tungt.
Säkerställ att dokumentationen uppdateras om syftet eller behandlingsmetoden förändras.
Arbetsrätt: en fallgrop många missar
Samtycke är sällan lämplig rättslig grund när det gäller anställdas platsdata. Maktbalansen mellan arbetsgivare och arbetstagare gör att ett frivilligt samtycke i praktiken är svårt att garantera. Juridiskt hållbara alternativ inkluderar rättslig förpliktelse (kollektivavtal, arbetstidsregler) eller berättigat intresse med stark LIA.
Proffstips: Dokumentera din intresseavvägning i ett separat internt dokument och länka det till din behandlingsförteckning. Om IMY begär det vid tillsyn ska du kunna presentera det omedelbart, inte söka ihop det under press.
Cookies, spårningstekniker och serverplats
Det tekniska lagret av GDPR-efterlevnad underskattas ofta av beslutsfattare. Det räcker inte med att visa en cookiebanner och kalla det löst. IMY:s praxis 2026 är tydlig: cookie-bannrar måste erbjuda lika enkla alternativ för att acceptera och avvisa. Dolda avvisningsknologier eller förinifyllda val klassas som “dark patterns” och har lett till sanktionsavgifter i intervallet 300 000 till 12 miljoner SEK i Sverige.
Teknisk blockering är inte valfritt
Det som många organisationer missar är att det inte är tillräckligt att visa en visuell consent-dialog. Tredjepartsskript måste blockeras tekniskt tills användaren har gett sitt samtycke. Om ett analysverktyg eller reklamskript laddar vid sidan av bannern, innan klick, är det ett GDPR-brott oavsett hur bra din banner ser ut grafiskt.
Vanliga tekniska fallgropar att se över:
Pre-consent tracking: skript som aktiveras vid sidladdning, inte vid samtycke.
Otillräcklig kategorisering: cookies som märks som “nödvändiga” fast de används för spårning.
Otydlig avvisningssökväg: fler klick krävs för att avvisa än att acceptera.
Inaktuella samtyckeslogglar: du kan inte bevisa att samtycke faktiskt gavs vid tillsynsgranskning.
Serverplats och CLOUD Act-problemet
En beslutsfattare kan frestas att tro att EU-baserade servrar löser dataskyddsfrågan. Det stämmer inte fullt ut. Lagring inom EU garanterar inte GDPR-säkerhet om din molnleverantör är ett amerikanskt bolag som lyder under CLOUD Act. Den lagen ger amerikanska myndigheter rätt att begära ut data oavsett var den fysiskt lagras.
Tekniska skyddsåtgärder som kryptering där leverantören saknar nyckelåtkomst är ett sätt att hantera detta. Det kräver medvetet val av infrastruktur, inte bara ett EU-datacenter med ett välkänt varumärke.
Proffstips: Granska din molnleverantörs moderbolag och dess juridiska hemvist. Fråga specifikt om de kan tvingas lämna ut data under tredjelandslagstiftning och begär ett skriftligt svar du kan arkivera.
Riskhantering och praktiska rekommendationer
Att arbeta med GDPR och lokalisering handlar inte bara om juridik. Det är operativ riskhantering. Dataminimering rekommenderas starkt för platsdata av en anledning som sällan nämns i juridiska sammanhangsförklaringar: ju mindre precis data du samlar in, desto begränsad är skadan om ett intrång inträffar. En läcka av postnummerstatistik gör långt mindre skada än en läcka av exakta GPS-spår kopplade till individer.
Transparens som skyddsmekanism
Bristfällig information till registrerade är en av de vanligaste orsakerna till klagomål som når IMY. Tänk på informationen som en praktisk skyddsåtgärd, inte bara en juridisk skyldighet. Om dina användare förstår exakt vad du samlar in och varför minskar sannolikheten för anmälningar och efterföljande tillsynsärenden.
Vanliga misstag och hur du undviker dem:
Misstag | Konsekvens | Hur du undviker det |
Oklar information om platsdata i integritetspolicyn | Klagomål och tillsynsgranskning | Specificera datatyp, syfte och lagringstid |
Samtycke används för anställdas positionsspårning | Ogiltig rättslig grund | Använd rättslig förpliktelse eller LIA-baserat legitimt intresse |
Tredjepartsskript laddas vid sidladdning | Direkt GDPR-brott | Implementera teknisk blockering via CMP |
Ingen LIA-dokumentation vid legitimt intresse | Kan inte visas vid tillsyn | Skapa och arkivera LIA innan behandling |
Platsdata lagras längre än nödvändigt | Onödig riskexponering | Definiera och automatisera raderingscykler |
Behandlingsförteckningen som verktyg
Artikel 30 GDPR kräver att du dokumenterar all behandling av personuppgifter i en behandlingsförteckning. Lokalisering ska finnas med där, med specifik information om datatyp, syfte, rättslig grund, mottagare och lagringstid. IMY fokuserar i sin tillsyn allt mer på dokumenterad kontroll av dataströmmar snarare än på publicerade policydokument.
Juridiska krav och effekter: en samlad bild
För att ge dig ett konkret handtag är det värt att samla de viktigaste aspekterna av GDPR påverkan på lokalisering i ett och samma sammanhang.
Aspekt | Krav | Risknivå vid brott |
Rättslig grund för GPS-spårning | Samtycke eller stark LIA | Hög. Sanktioner upp till 20 miljoner euro |
Cookiesamtycke för platsbaserad analys | Teknisk blockering och tydlig banner | Medel till hög. IMY-sanktioner dokumenterade |
Serverplacering och tredjelandsöverföring | SCCs eller adekvat skyddsnivå | Medel. Kräver löpande bedömning |
Anställdas platsdata | Undvik samtycke, använd annan grund | Hög om grund saknas eller är felaktig |
Dataminimering och raderingsrutiner | Dokumenterade policyer och teknisk tillämpning | Medel vid granskning |
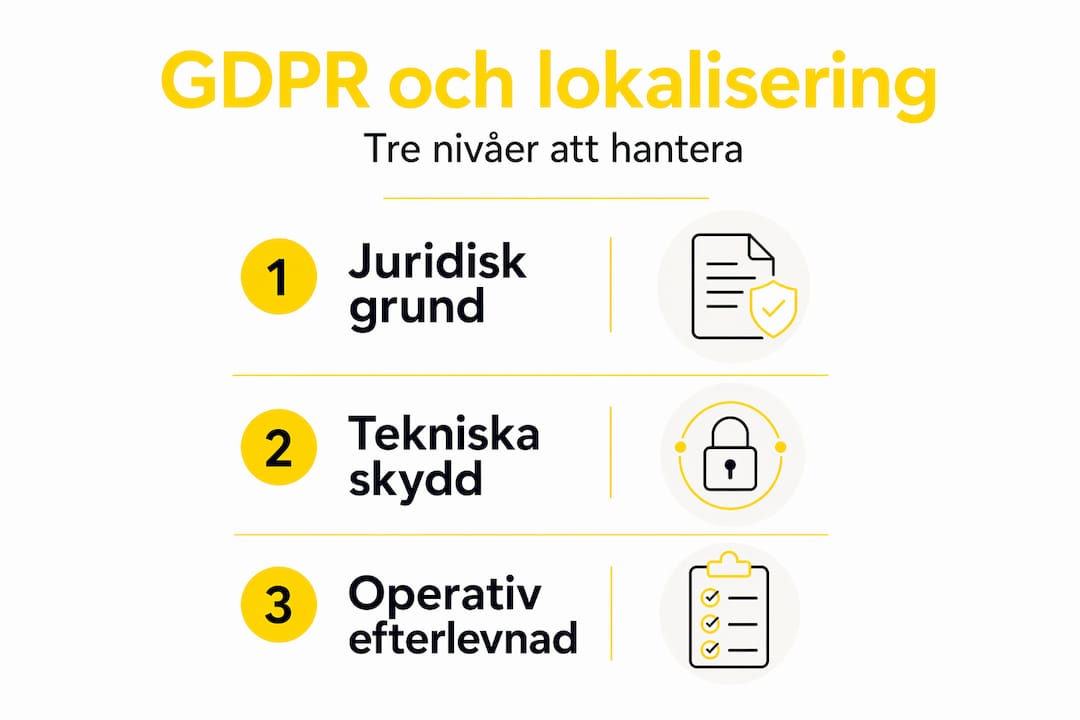
Lokalisering i enlighet med GDPR kräver att du hanterar tre nivåer samtidigt: den juridiska (vilken grund, vilket syfte), den tekniska (hur data samlas in, lagras och skyddas) och den organisatoriska (vem ansvarar, hur dokumenteras det). Företag som behandlar dessa tre som separata frågor hamnar ofta i en situation där juridiken är klar men tekniken inte följer med, eller tvärtom.
Geografisk segmentering behöver inte alltid leda till strikt reglering, men det kräver en nyanserad bedömning per behandling. Det finns ingen universallösning som täcker alla scenarier.
Min syn på var de flesta missar målet
Jag har sett många organisationer investera resurser i att formulera en elegant integritetspolicy och ett snyggt cookie-samtycke, och sedan lämna de faktiska dataflödena utan åtgärd. Det är det omvända problemet. Dokumenten ser bra ut vid en ytlig granskning, men om tredjepartsskript aktiveras vid sidan av bannern eller om LIA-dokumentationen saknas är det bara en fråga om tid innan ett klagomål triggar en granskning.
Det jag har lärt mig är att GDPR-efterlevnad vid lokalisering i grunden är ett tekniskt och operativt problem, inte ett juridiskt. Juridiken är relativt tydlig när du väl förstår grunderna. Det svåra är att se till att implementeringen faktiskt matchar de deklarerade principerna, och att du kan bevisa det.
En annan sak jag återkommer till: legitimt intresse är sällan hållbart för precisionsdata. Jag ser fortfarande organisationer som försöker använda den grunden för exakt GPS-spårning av kunder och sedan bli förvånade när det inte håller vid granskning. Samtycke är jobbigt att hantera, men det är i de flesta fall den enda grunden som faktiskt håller när data är tillräckligt precis.
Framtiden handlar om automatiserad dokumentation och tekniska kontroller. Att manuellt hantera behandlingsförteckningar och LIA-dokument i kalkylblad fungerar upp till en viss skala, men i reglerade branscher med stora datamängder behöver du system som gör detta löpande och granskningsbart.
— Viestarts
AD VERBUM: GDPR-säker lokalisering av dokument
Att säkra sin GDPR-efterlevnad för platsdata är en sak. En annan sak som ofta glöms bort är att dokumenten som beskriver dessa processer, integritetspolicyer, behandlingsförteckningar, dataskyddsbedömningar och användarinstruktioner, också måste lokaliseras korrekt när du verkar på flera marknader.

AD VERBUM hanterar GDPR-kompatibel lokalisering av reglerade dokument via ett AI+HUMAN hybrid translation-flöde där EU-hostad infrastruktur med ISO 27001-certifiering är standard, inte tillval. Ingen data bearbetas via publika molntjänster. Varje projekt stöds av ämnesexpertgranskare med juridisk och regulatorisk specialkompetens. Det gör AD VERBUM till ett naturligt val för organisationer där professionell AI-översättning av känslig dokumentation måste möta både terminologikrav och strikta dataskyddsregler.
FAQ
Är GPS-data alltid personuppgifter enligt GDPR?
GPS-koordinater kopplade till en identifierbar person är personuppgifter enligt GDPR. Aggregerad statistik utan koppling till individ faller normalt utanför, men den individuella kopplingen kan ofta göras via kombination med annan data.
Kan legitimt intresse användas för platsdata?
Legitimt intresse kan användas för mindre precisa platsdata, till exempel IP-baserad geolokalisering, men kräver en dokumenterad intresseavvägning genomförd innan behandlingen startar. För exakt GPS-spårning är grunden sällan hållbar.
Vad händer om min cookiebanner inte blockerar skript tekniskt?
Om tredjepartsskript aktiveras vid sidan av bannern, innan samtycke ges, bryter du mot GDPR oavsett hur bannern ser ut. IMY har sanktionerat företag specifikt för detta och sanktionsavgifterna i Sverige har varierat mellan 300 000 och 12 miljoner SEK.
Skyddas min data av GDPR om jag lagrar den på EU-servrar?
EU-lagring minskar risken men garanterar inte GDPR-säkerhet. Om din molnleverantör är ett bolag som lyder under CLOUD Act kan data begäras ut av utländska myndigheter. Tekniska skyddsåtgärder som kryptering utan leverantörsnyckelåtkomst krävs för verklig kontroll.
Hur ska lokalisering av anställda hanteras juridiskt?
Samtycke är sällan lämplig rättslig grund för anställdas platsdata eftersom maktbalansen gör frivilligheten tveksam. Rättslig förpliktelse eller legitimt intresse med stark dokumenterad LIA är de alternativ som håller bättre vid juridisk prövning.
Rekommendation


