


Dataskydd i översättningsprocessen: guide för beslutsfattare
Dataskydd i översättningsprocessen är definierat som summan av juridiska avtal, tekniska skyddsåtgärder och interna rutiner som säkerställer att personuppgifter och känslig information hanteras lagligt under hela översättningscykeln. För företag i reglerade branscher är detta inte en valfri åtgärd. GDPR artikel 28 kräver ett skriftligt databehandlingsavtal med varje leverantör som behandlar personuppgifter på ditt uppdrag. Professionell AI-översättning och AI+HUMAN hybrid translation ger dig möjlighet att kombinera hög kvalitet med strikt kontroll, men bara om du väljer rätt leverantör och inför rätt processer. Den här guiden förklarar exakt hur du säkerställer dataskydd i översättningsprocessen, steg för steg.
Vilka juridiska krav måste uppfyllas för dataskydd i översättningsprocessen?
Databehandlingsavtal är juridiskt obligatoriska enligt GDPR artikel 28 när en tredje part behandlar personuppgifter på ditt uppdrag. Det gäller alla översättningsleverantörer som hanterar dokument med personuppgifter, oavsett om det rör sig om patientjournaler, juridiska avtal eller finansiella rapporter. Utan ett giltigt DPA begår ditt företag ett regelbrott, även om leverantören i övrigt är säker.
Ett giltigt DPA måste innehålla flera specifika delar. Saknas något av dessa element räcker inte avtalet för att uppfylla GDPR:
Syfte och typ av data: Vad behandlas och varför.
Säkerhetsåtgärder: Vilka tekniska och organisatoriska skydd leverantören tillämpar.
Lagringstid: Hur länge data bevaras och när den raderas.
Hantering vid avtalsupphörande: Hur data återlämnas eller förstörs när samarbetet avslutas.
Underbiträden: Vilka eventuella underleverantörer som anlitas och under vilka villkor.
Tredjelandsöverföringar kräver en separat rättslig mekanism. Om din översättningsleverantör behandlar data utanför EU eller EES måste du säkerställa att Standard Contractual Clauses eller en annan godkänd överföringsmekanism finns på plats. Vissa leverantörer erbjuder EU-datalagring specifikt för att eliminera den risken.
Gratisplaner hos AI-verktyg uppfyller aldrig dessa krav. Leverantörer på företagsplan som OpenAI, Microsoft, Google och Anthropic erbjuder rättsligt godkända DPA med EU-lagring eller SCC, men gratisversioner saknar detta helt. Det innebär att varje medarbetare som klistrar in känslig text i ett gratisverktyg skapar ett regelbrott.
Data minimization och pseudonymisering kompletterar de juridiska kraven. Även med ett giltigt DPA på plats ska du begränsa mängden personuppgifter som skickas till en leverantör till det absolut nödvändiga.
Proffstips: Begär alltid en kopia av leverantörens DPA innan du tecknar avtal. Kontrollera specifikt att lagringstid, underbiträden och säkerhetsåtgärder finns dokumenterade. Ett avtal som saknar dessa delar är inte GDPR-kompatibelt, oavsett vad leverantören påstår.
Vilka tekniska åtgärder krävs för säker AI-översättning?
End-to-end-kryptering är grundkravet för all säker översättning med AI-stöd. Data ska krypteras både under överföring och vid lagring. Utan kryptering är dokumenten exponerade för obehörig åtkomst vid varje steg i processen.
Automatisk filborttagning är en lika viktig teknisk kontroll. Filer ska raderas automatiskt inom 24–30 dagar efter behandling för att minimera risken för dataintrång. Ju längre ett dokument lagras hos en leverantör, desto längre är exponeringstiden. Erfarna inköpsteam prioriterar permanent radering av filer efter högst 30 dagar som ett centralt krav vid upphandling.
Europeiska organisationer lämnar alltmer generella AI-översättningsverktyg till förmån för dedikerade infrastrukturer. Risker med databehandling på servrar utanför EU och brist på kontroll driver denna förändring. Det är en tydlig signal om att dataskyddskraven skärps i praktiken, inte bara på pappret.
Följande tekniska egenskaper ska du kräva av en leverantör för säkerhet i översättningsprojekt:
Kryptering i vila och under överföring: AES-256 eller motsvarande standard.
Tidsbegränsad lagring: Automatisk radering inom definierad period.
Förbud mot modellträning: Leverantören får inte använda dina dokument för att träna sina AI-modeller.
EU-baserad infrastruktur: Servrar inom EU eliminerar risken för tredjelandsöverföring.
Certifieringar: ISO 27001 är minimistandarden. SOC 2 Type 2 och BSI C5 Type 2 stärker bilden ytterligare.
Interna AI-policyer är lika viktiga som leverantörens tekniska skydd. Du behöver en dokumenterad policy som specificerar vilka AI-verktyg som är godkända, vilken typ av data som får hanteras i respektive verktyg och vem som ansvarar för att kontrollera efterlevnaden. Utan en sådan policy agerar medarbetare efter eget omdöme, vilket skapar okontrollerade risker.
Proffstips: Inför en godkänd verktygslista (“approved tool list”) och gör den tillgänglig för alla medarbetare som arbetar med dokument. Uppdatera listan kvartalsvis och koppla den till onboardingprocessen för nyanställda.
AD VERBUM driver sin LangOps System på privat EU-baserad infrastruktur och är ISO 27001-certifierat. Det innebär att kärnbearbetningen aldrig sker i offentliga molntjänster, vilket är en avgörande skillnad mot NMT-baserade konsumentverktyg med oklar datahantering.
Hur implementerar du en säker översättningsprocess steg för steg?
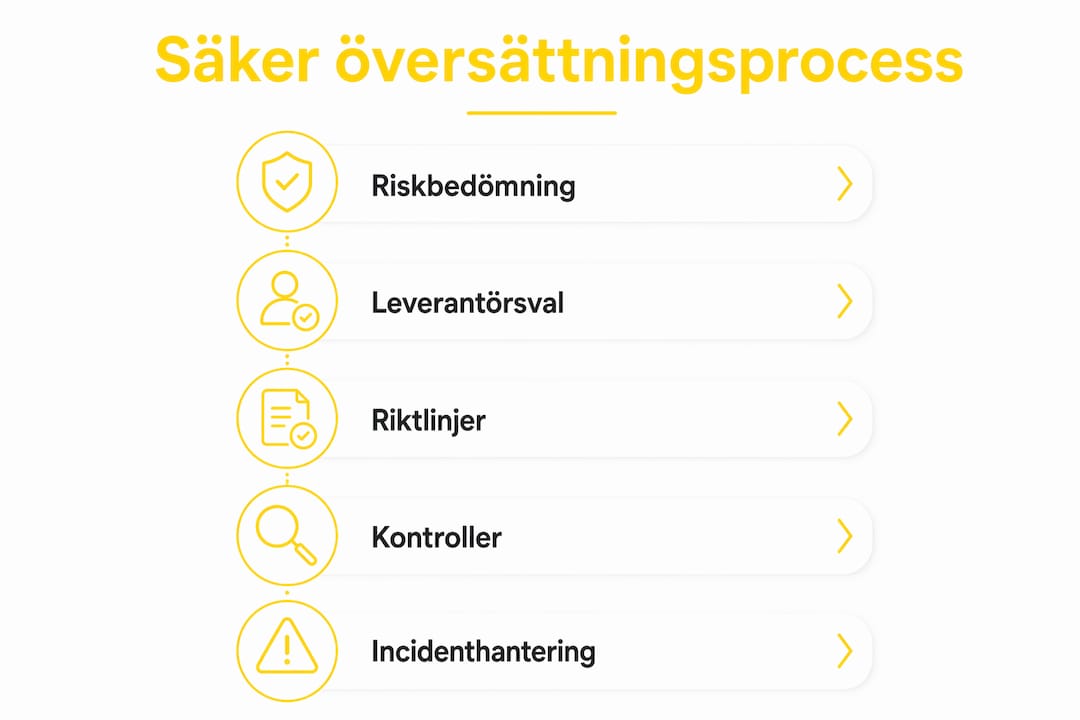
En strukturerad implementering börjar med riskbedömning och slutar med löpande kontroll. Hoppar du över något steg ökar risken för regelbrott och dataintrång.
Steg 1: Genomför en DPIA
En Data Protection Impact Assessment är obligatorisk när känsliga personuppgifter hanteras i stor skala. DPIA:n identifierar vilka risker som finns i din specifika översättningsprocess och definierar vilka säkerhetskrav som måste uppfyllas. Resultatet styr dina krav vid upphandling av leverantör.
Steg 2: Upphandla rätt leverantör
Ställ krav på DPA, kryptering, lagringstider och certifieringar redan i upphandlingsfasen. Kontrollera att leverantören kan visa upp ett giltigt ISO 27001-certifikat och att DPA:n täcker alla obligatoriska delar. Verifiera var data lagras och om tredjelandsöverföringar förekommer.
Steg 3: Inför interna riktlinjer och utbilda medarbetare
Riktlinjerna ska specificera vilka verktyg som är godkända, vilken data som får hanteras externt och hur incidenter rapporteras. Utbildning ska ges till alla som arbetar med översättning eller hanterar dokument med personuppgifter. En policy som ingen känner till skyddar ingenting.
Steg 4: Etablera löpande kontroll
Schemalägg regelbundna efterlevnadskontroller, minst en gång per år. Kontrollera att leverantörens certifieringar är aktuella, att DPA:n fortfarande är giltig och att inga nya underbiträden tillkommit utan din kännedom. Dokumentera alla kontroller för att kunna visa efterlevnad vid revision.
Steg 5: Hantera incidenter och undantag
Definiera en tydlig process för incidentrapportering. GDPR kräver att dataintrång rapporteras till Integritetsskyddsmyndigheten inom 72 timmar om de riskerar att påverka enskildas rättigheter. Medarbetare måste veta vem de kontaktar och vad som räknas som en incident.
Steg | Åtgärd | Ansvarig |
DPIA | Riskbedömning av data som ska översättas | Dataskyddsombud |
Upphandling | Krav på DPA, ISO 27001 och EU-lagring | Inköp och juridik |
Interna riktlinjer | Godkänd verktygslista och utbildning | HR och IT-säkerhet |
Löpande kontroll | Årlig revision av leverantörer och avtal | Compliance-ansvarig |
Incidenthantering | 72-timmarsrapportering till IMY | Dataskyddsombud |
Vilka misstag äventyrar dataskyddet i översättningsprojekt?
Det vanligaste misstaget är att använda gratisverktyg för AI-översättning utan DPA. Medarbetare som klistrar in patientdata, juridiska avtal eller finansiell information i ett gratis AI-verktyg skapar omedelbart ett regelbrott. Ingen gratis AI-plattform uppfyller GDPR:s krav för reglerad företagsanvändning.
Det näst vanligaste misstaget är att tro att ett betalt abonnemang automatiskt innebär GDPR-efterlevnad. Betalabonnemang garanterar inte GDPR-efterlevnad utan ett etablerat DPA och en genomförd riskbedömning. Du behöver fortfarande kontrollera datalagring, tredjelandsöverföringar och lagringstider separat.
Ytterligare fallgropar som skapar problem i praktiken:
Brist på dokumentation: Avsaknad av skriftlig policy om vilka AI-verktyg som är godkända gör det omöjligt att bevisa efterlevnad vid revision.
Ignorerade underbiträden: Leverantörer anlitar ofta egna underleverantörer. Om dessa inte finns listade i DPA:n och godkänts av dig bryter avtalet mot GDPR.
Överexponering av data: Att skicka hela dokument när bara delar behöver översättas strider mot principen om data minimization. Känsliga uppgifter kräver pseudonymisering eller borttagning innan de skickas till en extern leverantör.
Inaktuella avtal: DPA:n måste uppdateras när leverantören byter infrastruktur, tillkommer nya underbiträden eller när din verksamhet förändras.
“För känsliga uppgifter räcker inte ett DPA ensamt. Pseudonymisering och minimering av data är nödvändiga komplement, eftersom ett avtal inte skyddar mot risker som uppstår när för mycket data exponeras i översättningsprocessen.”
Missförstånd om vad en betald plan faktiskt garanterar är en systematisk risk. Många beslutsfattare förutsätter att leverantören hanterar compliance åt dem. Ansvaret för att säkerställa att behandlingen är laglig ligger alltid kvar hos den personuppgiftsansvarige, det vill säga ditt företag.
Viktiga insikter
Dataskydd i översättningsprocessen kräver ett giltigt DPA, teknisk kryptering, EU-baserad datalagring och interna riktlinjer för att uppfylla GDPR och branschstandarder.
Punkt | Detaljer |
DPA är obligatoriskt | Alla leverantörer som behandlar personuppgifter kräver ett skriftligt databehandlingsavtal enligt GDPR artikel 28. |
Gratisverktyg är förbjudna | Ingen gratis AI-plattform uppfyller GDPR:s krav för reglerad företagsanvändning. |
Tekniska skydd är nödvändiga | Kryptering, automatisk filradering inom 30 dagar och EU-lagring är minimikrav för säker AI-översättning. |
DPIA styr upphandlingen | En konsekvensanalys av dataskydd identifierar risker och definierar krav innan du väljer leverantör. |
Betalt abonnemang räcker inte | Ett betalt abonnemang garanterar inte GDPR-efterlevnad utan separat DPA och riskbedömning. |
Dataskydd och AI-översättning: vad jag lärt mig efter 15 år
Jag har sett samma mönster upprepas i reglerade branscher gång på gång. Företaget investerar i ett modernt AI-översättningsverktyg, medarbetarna är nöjda med hastigheten och kvaliteten, och sedan dyker det upp en revision. Plötsligt saknas DPA, ingen vet var data lagrats och ingen har dokumenterat vilka verktyg som använts. Det är inte ett tekniskt problem. Det är ett ledarskapsproblem.
Det som förvånar mig mest är hur ofta beslutsfattare delegerar dataskyddsfrågor helt till IT-avdelningen. Dataskydd i översättningsprocessen är en juridisk och affärsmässig fråga, inte bara en teknisk. Dataskyddsombudet, juridik och inköp måste vara involverade från dag ett.
Jag ser också en farlig övertro på certifieringar. ISO 27001 är ett viktigt krav, men det är ett minimikrav. Certifikatet berättar att leverantören har processer på plats. Det berättar inte att ditt specifika DPA är korrekt utformat eller att din data inte används för modellträning. Du måste ställa de frågorna direkt.
Det som faktiskt fungerar är kombinationen av professionell AI-översättning med mänsklig expertgranskning, EU-baserad infrastruktur och ett DPA som täcker alla obligatoriska delar. AI+HUMAN hybrid translation ger dig hastigheten från AI och säkerheten från en certifierad ämnesexpert som granskar varje dokument. Det är inte en kompromiss. Det är det enda alternativet för reglerade branscher som tar compliance på allvar.
Framöver kommer kraven bara att skärpas. EU AI Act lägger ytterligare krav på transparens och riskklassificering av AI-system. Företag som redan har ordning på sina översättningsprocesser och leverantörsavtal kommer att ha ett stort försprång.
— Eric Brown
AD VERBUM säkerställer dataskydd i din översättningsprocess
AD VERBUM är ett språktjänstföretag med över 25 års erfarenhet av reglerade branscher, inklusive Life Sciences, juridik, finans och försvar. Plattformens LangOps System körs på privat EU-baserad infrastruktur och är ISO 27001-certifierat. Det innebär att din data aldrig behandlas i offentliga molntjänster.

Varje projekt täcks av ett fullständigt DPA och följer GDPR, HIPAA och MDR. Arbetsflödet kombinerar terminologistyrning via Translation Memories och Term Bases med granskning av certifierade ämnesexperter, med QA-kontroll enligt ISO 17100 och ISO 18587. Resultatet är professionell AI-översättning som levererar 3–5 gånger snabbare än traditionella arbetsflöden utan att kompromissa med säkerhet eller precision. För beslutsfattare som ansvarar för compliance är det en lösning som håller vid revision.
Vanliga frågor
Vad kräver GDPR av översättningsleverantörer?
GDPR artikel 28 kräver ett skriftligt databehandlingsavtal med varje leverantör som behandlar personuppgifter på ditt uppdrag. Avtalet måste specificera syfte, säkerhetsåtgärder, lagringstid och hantering vid avtalsupphörande.
Får man använda gratis AI-översättningsverktyg för känsliga dokument?
Nej. Ingen gratis AI-plattform uppfyller GDPR:s krav för reglerad företagsanvändning eftersom de saknar rättsligt godkända databehandlingsavtal.
Vad är en DPIA och när krävs den vid översättning?
En Data Protection Impact Assessment är en riskbedömning som krävs när känsliga personuppgifter behandlas i stor skala. Den identifierar risker i din översättningsprocess och definierar vilka säkerhetskrav som måste ställas på leverantören.
Räcker ett betalt abonnemang hos en AI-leverantör för GDPR-efterlevnad?
Nej. Ett betalt abonnemang ger tillgång till ett DPA, men du måste fortfarande kontrollera att avtalet täcker alla obligatoriska delar och genomföra en separat riskbedömning av datalagring och tredjelandsöverföringar.
Vad skiljer AI+HUMAN hybrid translation från vanliga NMT-verktyg ur ett dataskyddsperspektiv?
NMT-baserade konsumentverktyg har ofta oklar datahantering och saknar kontroll över terminologi och modellträning. AI+HUMAN hybrid translation med EU-baserad infrastruktur, ISO 27001-certifiering och certifierad expertgranskning ger full kontroll över var data behandlas och hur den hanteras.
Rekommendation


