


Arbetsflöde för GDPR-säker översättning 2026
Ett arbetsflöde för GDPR-säker översättning är en strukturerad process som säkerställer att personuppgifter hanteras lagenligt och skyddat i varje steg av ett översättnings- eller lokaliseringsprojekt. För chefer och ansvariga inom reglerade branscher som Life Sciences, juridik och finans är detta inte ett val utan ett krav. Bristande efterlevnad kan leda till böter upp till 4 % av global omsättning eller 20 miljoner EUR. Den branschstandard som vuxit fram kombinerar juridisk grund, tekniska skyddsåtgärder och AI+HUMAN hybrid translation för att uppnå både regelefterlevnad och effektivitet.
Vilka juridiska krav styr GDPR-säker översättning?
GDPR artikel 28 definierar skyldigheten att teckna ett databehandlingsavtal (DPA) med varje leverantör som behandlar personuppgifter för din räkning. Det gäller alltså varje översättningsbyrå, AI-plattform eller frilansöversättare som får tillgång till dokument med persondata. Avtal utan DPA medför risk för böter upp till 4 % av global omsättning eller 20 miljoner EUR. Det innebär att DPA inte är en formalitet utan en juridisk förutsättning för att överhuvudtaget påbörja ett projekt.
Tredjelandsöverföringar och Transfer Impact Assessment
När du anlitar leverantörer utanför EU, exempelvis AI-plattformar med servrar i USA, krävs ytterligare juridisk grund. Företag måste ha antingen EU-US Data Privacy Framework (DPF) eller Standard Contractual Clauses (SCC) kombinerat med en dokumenterad Transfer Impact Assessment (TIA). TIA är en bedömning av om mottagarlandet erbjuder ett likvärdigt skydd som EU. Brist på dokumenterad TIA är en av de vanligaste bristerna som upptäcks vid regelefterlevnadsrevisioner 2026.
DPIA och incidentrapportering
En Data Protection Impact Assessment (DPIA) krävs vid storskalig eller högriskbehandling av personuppgifter, men en enklare riskbedömning rekommenderas även för mindre interna användningsfall av AI-översättning. Det handlar om att kartlägga risker innan projektet startar, inte efter. Vid säkerhetsincidenter gäller strikta tidsramar: anmälan till IMY ska ske inom 72 timmar, och för NIS2-omfattade företag krävs rapportering till CSIRT inom 24 timmar. Dessa krav gör att incidentberedskap måste vara en inbyggd del av arbetsflödet, inte en reaktiv åtgärd.
“GDPR stoppar inte ert AI-projekt. Det är avsaknaden av rätt juridisk grund, dokumentation och skyddsåtgärder som gör det.”
De ekonomiska konsekvenserna av bristande efterlevnad är välkända, men varumärkesrisken är minst lika allvarlig. Reglerade branscher som medicinteknik och finans är beroende av förtroende, och ett dataintrång kopplat till en översättningsleverantör kan skada relationer med kunder och tillsynsmyndigheter under lång tid.
Vilka verktyg stödjer ett effektivt GDPR-säkert arbetsflöde?
Valet av teknik avgör om ditt arbetsflöde uppfyller GDPR eller inte. Gratisplaner hos stora AI-leverantörer saknar DPA och är olämpliga för personuppgifter inom reglerade verksamheter. Företagsplaner hos OpenAI, Microsoft, Anthropic och Google inkluderar DPA och erbjuder funktioner som datalagring inom EU och ingen användning av kunddata för modellträning. Det är alltså inte plattformen i sig som avgör lämpligheten utan vilken plan och vilket avtal du tecknar.
Tekniktyp | Typisk användning | GDPR-lämplighet | Terminologikontroll |
MT (äldre maskintranslation) | Snabb grovöversättning | Låg, saknar DPA och styrning | Ingen |
NMT (Neural Machine Translation, t.ex. konsument-SaaS) | Bred allmänöversättning | Varierar, kräver enterprise-avtal | Begränsad |
Proprietär LLM-baserad AI (t.ex. AD VERBUM LangOps) | Reglerad och teknisk dokumentation | Hög, EU-värdad infrastruktur, ISO 27001 | Inbyggd via TM och TB |
CAT-verktyg (t.ex. SDL Trados, memoQ) | Konsekvens och stilstyrning | Beror på konfiguration och DPA | Stark via termbashantering |
CAT-verktyg som SDL Trados och memoQ bidrar med terminologistyrning och Translation Memories, men de löser inte i sig frågan om dataöverföring eller DPA. De fungerar bäst som ett komplement till en AI-plattform med korrekt juridisk grund.
Prompt hygiene som teknisk skyddsåtgärd
Prompt hygiene är praktiken att minimera och pseudonymisera personuppgifter innan data skickas till ett AI-verktyg. Det är en komplementär skyddsåtgärd när fullständig kryptering inte är möjlig i språkteknologier. Konkret innebär det att du ersätter namn, personnummer och adresser med platshållare som “PERSON_1” eller “ORG_A” i källtexten, låter AI:n översätta, och återinför de verkliga uppgifterna i ett kontrollerat steg efteråt. Denna metod minskar risken för dataläckage utan att kompromissa med översättningskvaliteten.
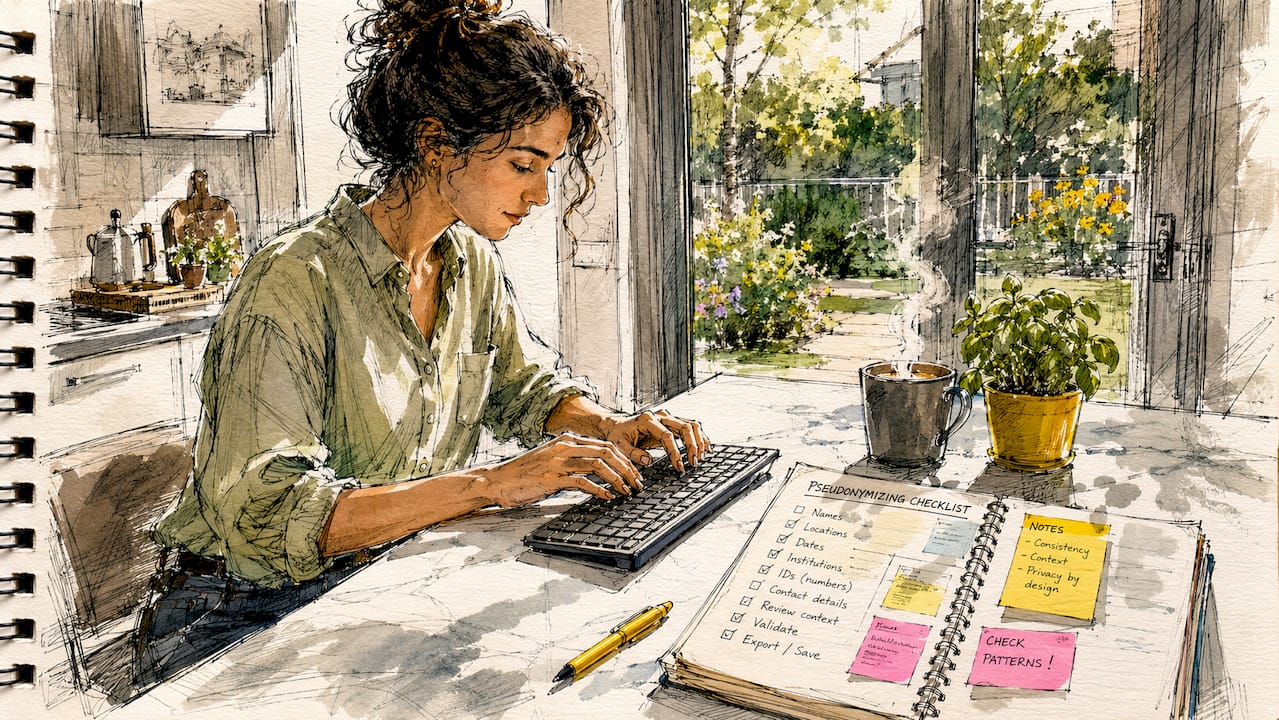
Proffstips: Skapa en intern checklista för prompt hygiene som specificerar vilka uppgiftskategorier som alltid ska pseudonymiseras. Inkludera personnummer, patientdata, kontraktspartners namn och finansiella identifierare. Gör checklistan till ett obligatoriskt steg i projektmallen.
Loggning och spårbarhet är ett underskattat krav. Varje steg i arbetsflödet bör generera en revisionslogg som visar vem som hanterade vilka uppgifter, när och i vilket system. Det är denna dokumentation som gör det möjligt att bevisa efterlevnad vid en tillsynsgranskning.
Hur ser ett steg-för-steg arbetsflöde ut för GDPR-säker professionell översättning?
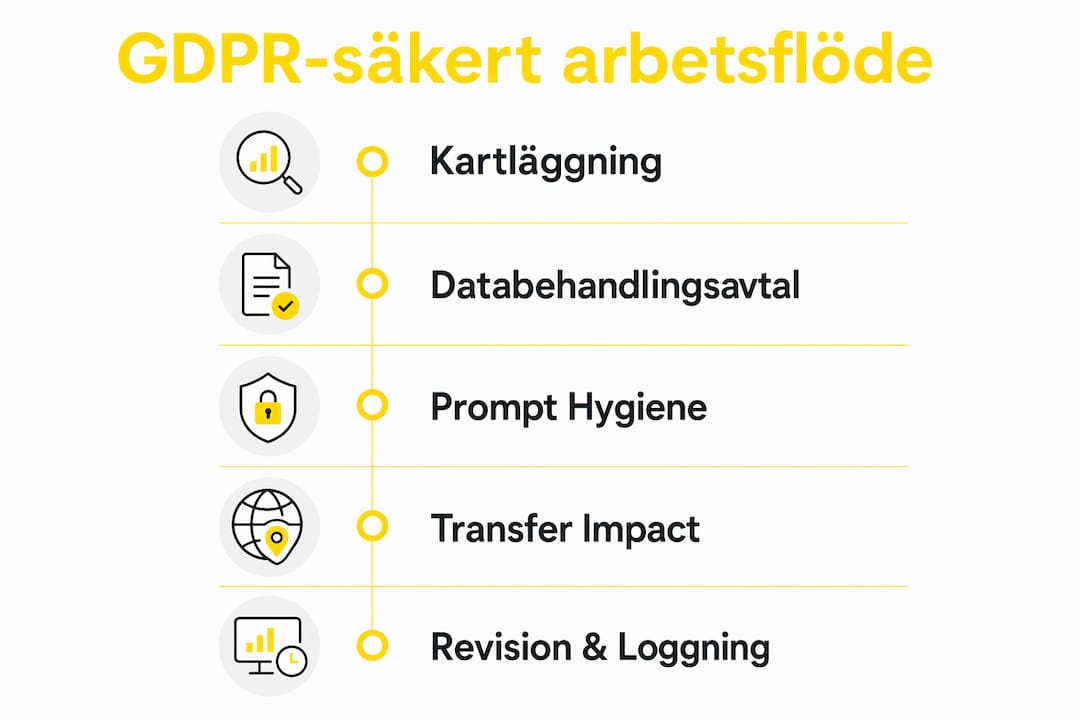
Ett välstrukturerat arbetsflöde för GDPR-säker professionell AI-översättning följer en fast sekvens. Varje steg har ett specifikt syfte och en tydlig ansvarig. Nedan beskrivs den process som kombinerar juridisk trygghet med teknisk effektivitet.
Kartlägg och klassificera personuppgifter. Identifiera vilka uppgiftskategorier dokumentet innehåller: namn, hälsodata, finansiell information eller känsliga kategorier enligt GDPR artikel 9. Klassificeringen avgör vilken skyddsnivå som krävs och om en DPIA är nödvändig.
Verifiera DPA och juridisk överföringsgrund. Bekräfta att din AI-plattform och eventuella underleverantörer har ett giltigt DPA. Om leverantören är baserad utanför EU, verifiera DPF-certifiering eller säkerställ att SCC finns på plats med en dokumenterad TIA.
Genomför Transfer Impact Assessment vid behov. För tredjelandsöverföringar räcker det inte med ett standardavtal. TIA och kompletterande skydd som pseudonymisering och dataminimering måste dokumenteras och arkiveras.
Tillämpa prompt hygiene på källmaterialet. Pseudonymisera personuppgifter enligt din interna checklista innan dokumentet laddas upp i AI-systemet. Dokumentera vilka uppgifter som ersatts och hur de ska återinföras.
Kör AI+HUMAN hybrid translation. Processen börjar med att Translation Memories ™ och Term Bases (TB) integreras för att styra terminologi och stil. Det proprietära LLM-baserade systemet genererar sedan måltextoutput med hänsyn till klientens terminologi. En certifierad ämnesexpert granskar för teknisk korrekthet, regelefterlevnad och kontextuell nyans. Slutligen genomförs kvalitetssäkring enligt ISO 17100 och ISO 18587.
Återinför pseudonymiserade uppgifter i kontrollerad miljö. Ersätt platshållare med verkliga uppgifter i ett system med begränsad åtkomst. Logga detta steg med tidsstämpel och ansvarig användare.
Arkivera dokumentation och revisionsloggar. Spara DPA, TIA, DPIA (om tillämplig), prompt hygiene-logg och QA-rapport. Dessa dokument utgör ditt bevis på efterlevnad vid en tillsynsgranskning från IMY eller annan tillsynsmyndighet.
Steg | Ansvarig roll | Dokumentation som krävs |
Kartläggning och klassificering | Dataskyddsombud eller projektledare | Uppgiftskategorilista |
DPA och överföringsgrund | Juridisk funktion | Signerat DPA, DPF-intyg eller SCC |
Transfer Impact Assessment | Juridisk funktion | TIA-rapport |
Prompt hygiene | Översättningsansvarig | Pseudonymiseringslogg |
AI+HUMAN hybrid translation | Leverantör (t.ex. AD VERBUM) | QA-rapport, ISO-intyg |
Återinförande av uppgifter | Projektledare | Åtkomstlogg |
Arkivering | Dataskyddsombud | Komplett projektmapp |
Proffstips: Bygg arbetsflödet i ditt projekthanteringssystem som en mall med obligatoriska checkboxar för varje steg. Det minskar risken för att ett steg hoppas över under tidspress och skapar automatiskt en revisionslogg.
Vanliga fallgropar i GDPR-översättningsarbetsflödet
Många organisationer tror att ett underskrivet DPA är tillräckligt för att uppfylla GDPR vid AI-översättning. Det är en av de mest kostsamma missuppfattningarna i branschen. Utan välgjord TIA och kompletterande skydd som pseudonymisering och dataminimering är tredjelandsöverföringar juridiskt osäkra, även om ett standardavtal finns på plats.
Nedan följer de vanligaste fallgroparna och hur du undviker dem:
DPA utan TIA. Organisationer tecknar DPA med en AI-leverantör utanför EU men genomför aldrig en Transfer Impact Assessment. Lösningen är att göra TIA till ett obligatoriskt steg i leverantörsgodkännandeprocessen, inte ett engångsdokument.
Bristande prompt hygiene. Dokument med namn, personnummer eller patientdata laddas upp direkt i AI-system utan pseudonymisering. Lösningen är en intern policy med specificerade uppgiftskategorier som alltid ska anonymiseras, kombinerat med tekniska kontroller i projektmallen.
Gratisplaner hos AI-leverantörer. Gratisversioner av verktyg som OpenAI eller Google Translate saknar DPA och är inte lämpliga för personuppgifter. Lösningen är att centralisera alla AI-verktyg under godkända företagsplaner med dokumenterade avtal.
Felaktig hantering av känsliga kategorier. Hälsodata, politiska åsikter och biometriska uppgifter kräver starkare skyddsåtgärder än vanliga personuppgifter. Lösningen är att flagga dessa kategorier i klassificeringssteget och kräva DPIA samt ytterligare kryptering.
Avsaknad av incidentberedskap. Organisationer saknar en dokumenterad process för vad som händer om ett dataintrång inträffar hos en översättningsleverantör. Lösningen är att inkludera incidentrapporteringsrutiner i leverantörsavtalet och öva på dem internt minst en gång per år.
“Amerikanska AI-verktyg är inte förbjudna. Det är avsaknaden av korrekt juridisk grund, dokumenterad TIA och aktiv prompt hygiene som gör användningen olaglig.”
Kontinuerlig utbildning är en underskattad faktor. Projektledare och översättningsansvariga behöver förstå grunderna i GDPR, inte bara dataskyddsombudet. En intern AI-policy som specificerar godkända verktyg, krav på DPA och rutiner för prompt hygiene minskar risken för oavsiktliga överträdelser avsevärt.
Viktiga lärdomar
Ett GDPR-säkert arbetsflöde för professionell AI-översättning kräver ett giltigt DPA, dokumenterad Transfer Impact Assessment, aktiv prompt hygiene och ett AI+HUMAN hybrid translation-flöde med ISO-alignad kvalitetssäkring.
Punkt | Detaljer |
DPA är obligatoriskt | Alla leverantörer som hanterar personuppgifter måste ha ett signerat GDPR-kompatibelt databehandlingsavtal. |
TIA krävs vid tredjelandsöverföring | Standardavtal räcker inte. Dokumentera Transfer Impact Assessment och kompletterande skyddsåtgärder. |
Prompt hygiene skyddar data | Pseudonymisera personuppgifter innan de skickas till AI-system, oavsett plattformens DPA-status. |
AI+HUMAN hybrid translation säkrar kvalitet | Kombinationen av LLM-generering och expertgranskning uppfyller ISO 17100 och ISO 18587 samt sektorkrav. |
Dokumentation är ditt bevis | Arkivera DPA, TIA, QA-rapporter och revisionsloggar för att kunna bevisa efterlevnad vid tillsynsgranskning. |
Vad jag lärt mig om GDPR och översättning i praktiken
Viestarts perspektiv: Det som slår mig mest när jag arbetar med chefer i reglerade branscher är hur ofta GDPR-arbetet behandlas som ett juridiskt projekt snarare än ett operativt. Dataskyddsombudet skriver under DPA, och sedan antas allt vara klart. Men i praktiken är det projektledaren som bestämmer vilka filer som laddas upp i vilket system, och det är översättningsansvarig som avgör om prompt hygiene faktiskt tillämpas. Juridiken sätter ramarna, men det är operativa rutiner som avgör om de följs.
Jag har sett organisationer med utmärkta DPA-avtal som ändå skickar okrypterade Excel-filer med patientdata till en AI-plattform på gratisplan. Och jag har sett organisationer utan formell GDPR-policy som ändå hanterar data korrekt för att de har tydliga interna rutiner och en kultur av försiktighet. Det handlar inte om att ha rätt dokument. Det handlar om att bygga in skyddet i varje steg av processen.
AI+HUMAN hybrid translation är inte bara ett kvalitetsargument. Det är ett styrningsargument. När en certifierad ämnesexpert granskar varje AI-genererad översättning skapas ett kontrollsteg som fångar upp fel som riskerar regelefterlevnaden, inte bara språkliga misstag. Det är den kombinationen som gör modellen lämplig för reglerade branscher, inte AI:n i sig.
Min starkaste rekommendation till chefer som vill implementera ett GDPR-säkert arbetsflöde: börja med att kartlägga var personuppgifter faktiskt rör sig i era nuvarande processer. Inte var de borde röra sig enligt policyn, utan var de faktiskt gör det. Den kartläggningen avslöjar alltid luckor som ingen visste om.
— Viestarts
Så kan AD VERBUM hjälpa dig med GDPR-säker översättning
AD VERBUM har arbetat med GDPR-säker professionell AI-översättning och lokalisering för reglerade branscher i över 25 år. Plattformen är ISO 27001-certifierad och körs på privat EU-värdad infrastruktur utan beroende av publika molntjänster för kärnbearbetning. Det innebär att dina dokument aldrig lämnar ett kontrollerat, GDPR-alignat system.

AD VERBUM:s AI+HUMAN hybrid translation kombinerar ett proprietärt LLM-baserat LangOps-system med ett nätverk av 3 500 certifierade ämnesexperter inom medicin, juridik, teknik och finans. Resultatet är professionell AI-översättning som uppfyller ISO 17100, ISO 18587 och sektorkrav som MDR, med en handläggningstid som är 3 till 5 gånger snabbare än traditionella arbetsflöden. För organisationer som behöver ett heltäckande och GDPR-säkert arbetsflöde för lokalisering erbjuder AD VERBUM även lokaliseringstjänster anpassade för komplexa regelverk.
FAQ
Vad är ett databehandlingsavtal (DPA) och varför krävs det?
Ett DPA är ett juridiskt avtal enligt GDPR artikel 28 mellan den personuppgiftsansvarige och den som behandlar data för dennes räkning. Utan ett signerat DPA är behandlingen olaglig och kan leda till böter upp till 20 miljoner EUR eller 4 % av global omsättning.
Räcker det med Standard Contractual Clauses för tredjelandsöverföringar?
Nej. SCC måste kombineras med en dokumenterad Transfer Impact Assessment som bedömer om mottagarlandet erbjuder likvärdigt skydd. Utan TIA är överföringen juridiskt osäker, även om SCC finns på plats.
Vad är prompt hygiene och hur tillämpas det i översättningsarbetsflödet?
Prompt hygiene innebär att personuppgifter pseudonymiseras eller minimeras innan de skickas till ett AI-system. I praktiken ersätts namn, personnummer och känsliga identifierare med platshållare som återinförs i ett kontrollerat steg efter översättningen.
När krävs en DPIA för AI-översättning?
En DPIA krävs vid storskalig eller högriskbehandling av personuppgifter. För mindre interna användningsfall av AI-översättning rekommenderas en enklare riskbedömning, men en fullständig DPIA är obligatorisk om känsliga kategorier som hälsodata behandlas i stor skala.
Hur skiljer sig AD VERBUM:s AI-översättning från vanliga NMT-verktyg?
NMT-verktyg som konsument-SaaS-plattformar hanterar terminologi inkonsekvent och saknar ofta de governance-kontroller som reglerade branscher kräver. AD VERBUM:s proprietära LLM-baserade system är EU-värdad, ISO 27001-certifierad och kombinerar terminologistyrning via TM och TB med granskning av certifierade ämnesexperter, vilket ger en kvalitetsnivå nära mänsklig precision.
Rekommendation


