


Mitä tarkoittaa datasuvereniteetti käännöspalveluissa?
Datasuvereniteetti tarkoittaa organisaation oikeutta ja kykyä hallita omaa dataansa: missä se sijaitsee, kuka siihen pääsee, miten se salataan ja minkä lainsäädännön piirissä sitä käsitellään. Pelkkä palvelinkeskuksen sijainti EU:ssa ei riitä. Ratkaisevaa on, kuka hallitsee salausavaimia, mitä sopimuksia alihankkijoiden kanssa on tehty ja voidaanko toimittaja auditoida. Turvallisuustietoiselle hankkijalle kolme luottamussignaalia kertovat eniten: GDPR-yhteensopiva datankäsittelysopimus (DPA), ISO-sertifikaatit sekä EU-isännöity infrastruktuuri, jossa avainten hallinta on asiakkaan käsissä. Pyydä nämä nähtäväksi ennen sopimuksen allekirjoitusta.
Sisällysluettelo
Mitä datasuvereniteetti kattaa teknisesti, juridisesti ja operatiivisesti?
Miten datasuvereniteetti eroaa tietoturvasta ja yksityisyydestä?
Miksi datasuvereniteetti korostuu tekoälykäännöksissä ja lokalisoinnissa?
Suomi ja EU: mikä juridinen kehys koskee datansiirtoja hankinnoissa?
Miten arvioida toimittajaa: käytännön tarkistuslista hankkijalle
Datasuvereniteetti on strateginen valinta, ei tekninen yksityiskohta
AD VERBUM tarjoaa todennettavan datasuvereniteetin käännöspalveluihin
Mitä datasuvereniteetti kattaa teknisesti, juridisesti ja operatiivisesti?
Datasuvereniteetti ei ole vain tekninen valinta, vaan strateginen kyvykkyys hallita riskejä ja varmistaa, ettei dataa käytetä organisaation tahdon vastaisesti. Käytännössä se jakautuu kolmeen kerrokseen.
Tekniset komponentit:
Avainten hallinta: BYOK (Bring Your Own Key) tai HYOK (Hold Your Own Key) tarkoittaa, että salausavaimet pysyvät asiakkaan hallinnassa, ei toimittajan.
Pääsynvalvonta: roolipohjainen pääsy, lokitus ja monivaiheinen tunnistautuminen.
Salauskäytännöt: data salataan sekä siirron aikana että levossa.
Palautuskyky: dokumentoitu irtautumissuunnitelma ja varmuuskopiointi.
Juridiset komponentit: DPA määrittelee vastuunjaon rekisterinpitäjän ja käsittelijän välillä. Alihankkijasopimukset ja niiden ketjuttaminen ovat usein heikoin lenkki: vaadi lista kaikista alihankkijoista ja heidän sijainneistaan.
Operatiivinen näkökulma: riippumattomat auditit, selkeät SLA-ehdot häiriötilanteissa ja dokumentoitu irtautumisstrategia varmistavat, että suvereniteetti ei ole vain paperilla.
Ammattilaisen vinkki: Kysy toimittajalta suoraan: “Kuka hallitsee salausavaimia ja missä ne sijaitsevat?” Jos vastaus on epäselvä tai toimittaja ei osaa nimetä avaintenhallintamallia, se on punainen lippu.
Miten datasuvereniteetti eroaa tietoturvasta ja yksityisyydestä?
Nämä kolme käsitettä menevät usein sekaisin, mutta ne vastaavat eri kysymyksiin.
Käsite | Ydinkysymys | Käytännön esimerkki käännöspalveluissa |
Datasuvereniteetti | Kuka päättää datan käytöstä ja missä se sijaitsee? | Kuka omistaa käännösmuistit ja terminologiapankit? |
Tietoturva | Miten data suojataan teknisesti? | Onko liikennöinti salattu, onko pääsynvalvonta kunnossa? |
Yksityisyys (GDPR) | Mitä oikeuksia henkilöllä on omiin tietoihinsa? | Miten henkilötiedot käsitellään DPA:ssa? |
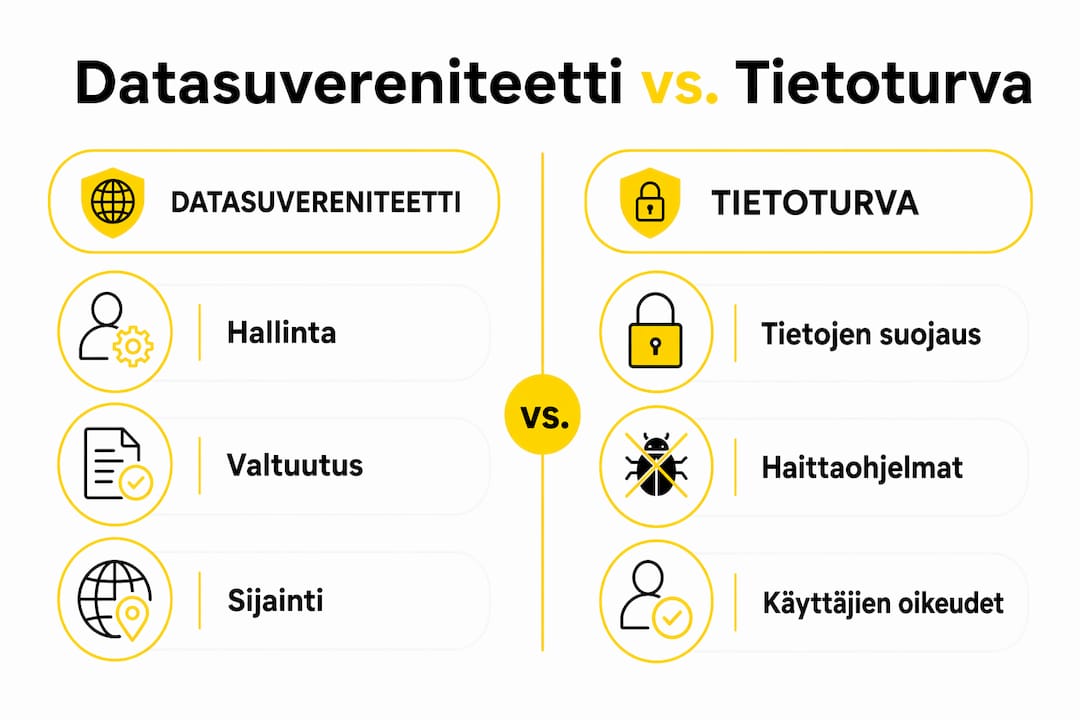
Datasuvereniteetti on siis hallintakehys, jonka sisällä tietoturva ja yksityisyys toimivat. Voit toteuttaa erinomaisen tietoturvan ilman datasuvereniteettiä, jos toimittajalla on oikeus käyttää dataasi omiin tarkoituksiinsa. Juuri tämä on kriittinen ero julkisten NMT-palveluiden ja suljetun yritysjärjestelmän välillä.
Miksi datasuvereniteetti korostuu tekoälykäännöksissä ja lokalisoinnissa?
Käännöspalvelut käsittelevät usein luottamuksellista aineistoa: lääketieteellisiä asiakirjoja, oikeudellisia sopimuksia, puolustussektorin dokumentaatiota. Datasuvereniteetin vaatimukset ovat siksi hankinnan ytimessä, eivät lisävaatimus.
Kriittinen ero: Julkiset NMT-palvelut (neuroverkkopohjaiset konekäännöstyökalut) voivat käyttää syötettyjä tekstejä mallien kehittämiseen. Tämä tarkoittaa, että luottamuksellinen terminologia tai asiakasdata voi päätyä osaksi julkista mallia. Suljettu, EU-isännöity LLM-pohjainen järjestelmä estää tämän rakenteellisesti.
Ammattilaisen vinkki: Pyydä toimittajaa vahvistamaan kirjallisesti, ettei asiakkaan dataa käytetä mallien kouluttamiseen. Jos tätä vahvistusta ei löydy DPA:sta, se puuttuu kokonaan.
Ominaisuus | Julkinen NMT-palvelu | AD VERBUM LangOps (LLM-pohjainen) |
Datan sijainti | Vaihtelee, usein USA tai globaali | EU-isännöity, yksityinen infrastruktuuri |
Avainten hallinta | Toimittajan hallinnassa | BYOK-tuki, asiakkaan hallinnassa |
Mallin koulutuskäyttö | Mahdollinen | Estetty sopimusteknisesti |
Auditoitavuus | Rajoitettu | ISO 27001, ISO 42001, Bureau Veritas |
Auktorisoitu kääntäjä | Ei sisälly | Aina mukana (AI+HUMAN hybrid translation) |
Terminologian hallinta | Heikko | Asiakkaan käännösmuistit ja termipankit |
AD VERBUMin AI+HUMAN hybrid translation -työnkulku tarkoittaa, että tekoälyn tuottaman käännöksen tarkistaa aina alan sertifioitu asiantuntijakääntäjä. Tämä ei ole vain laadullinen valinta, vaan myös suvereniteettivaatimus: ihminen vastaa lopputuloksesta ja sen vaatimustenmukaisuudesta.
Suomi ja EU: mikä juridinen kehys koskee datansiirtoja hankinnoissa?
GDPR määrää henkilötietojen siirtojen ja käsittelyn periaatteet koko EU:ssa. Suomalaiselle hankkijalle tämä tarkoittaa käytännössä kolmea asiaa.
DPA on pakollinen: jokaisen käännöspalvelun toimittajan kanssa on tehtävä kirjallinen datankäsittelysopimus ennen projektin aloitusta.
Kolmansiin maihin siirrot vaativat mekanismin: jos toimittaja käyttää alihankkijoita EU:n ulkopuolella, tarvitaan vakiosopimuslausekkeet (SCC) tai vastaava siirtomekanismi.
Alihankkijalista on pyydettävä: GDPR edellyttää, että rekisterinpitäjä tietää, kuka dataa käsittelee.
Tietosuojavaltuutetun toimisto Suomessa valvoo GDPR:n noudattamista ja julkaisee ohjeita datansiirroista. Hankkijan kannattaa tarkistaa sieltä ajantasaiset ohjeet erityisesti kolmansiin maihin tehtävistä siirroista.
GDPR-vaatimukset käännöspalveluissa ovat käytännössä tiukemmat kuin monet hankkijat olettavat, koska käännösprojekteissa data kulkee usein useamman käsittelijän kautta.
Pyydä toimittajalta nämä dokumentit:
Allekirjoitettu DPA, jossa alihankkijat on lueteltu
Siirtomekanismi (SCC tai vastaava), jos dataa käsitellään EU:n ulkopuolella
Riippumaton audit-raportti (esim. Bureau Veritas)
ISO 27001- ja ISO 42001-sertifikaatit voimassaoloaikoineen
Miten arvioida toimittajaa: käytännön tarkistuslista hankkijalle
Hankintapäätös on helpompi tehdä, kun arviointikriteerit ovat selkeät. Aloita näistä viidestä kysymyksestä:
Missä data sijaitsee fyysisesti ja kuka hallitsee salausavaimia?
Onko toimittajalla voimassa oleva ISO 27001- ja ISO 42001 -sertifikaatti, jonka riippumaton taho on auditoinut?
Onko DPA saatavilla ennen sopimuksen allekirjoitusta?
Käytetäänkö asiakkaan dataa mallien kouluttamiseen?
Mikä on irtautumissuunnitelma ja miten data palautetaan sopimuksen päättyessä?
Sertifikaatit ja näyttö, joita pyytää:
ISO 27001 (tietoturva)
ISO 42001 (tekoälyn hallinta)
ISO 17100 (käännöspalvelut)
ISO 18587 (konekäännöksen jälkieditointi)
Riippumaton audit-raportti voimassaolopäivineen
Ammattilaisen vinkki: Tarkista sertifikaatin voimassaolopäivä ja myöntäjä. ISO-sertifikaatti, jonka on myöntänyt tuntematon taho ilman akkreditointia, ei todista paljon. Bureau Veritaksen kaltainen akkreditoitu tarkastuslaitos on luotettava merkki.
Arviointikriteeri | Minimikriteerit | Vahva näyttö |
Datan sijainti | EU-alue | Nimetty konesali, kirjallinen vahvistus |
Avainten hallinta | Toimittajan hallinta | BYOK/HYOK, asiakkaan hallinnassa |
Auditointi | Itseilmoitettu | Bureau Veritas tai vastaava akkreditoitu taho |
Koulutuskäyttö | Kielletty DPA:ssa | Tekninen esto + sopimusvahvistus |
Auktorisoitu kääntäjä | Valinnainen | Aina mukana, dokumentoitu prosessi |
Miten AD VERBUM toteuttaa datasuvereniteetin käytännössä?
AD VERBUM tarjoaa EU-isännöidyn LangOps-järjestelmän, joka on sertifioitu ISO 27001- ja ISO 42001-standardien mukaisesti ja auditoitu Bureau Veritaksen toimesta. Käytännössä tämä tarkoittaa seuraavaa työnkulkua:
Omaisuuden integrointi: asiakkaan käännösmuistit ™ ja terminologiapankit (TB) ladataan järjestelmään ja eriytetään muista asiakkaista.
LLM-generointi: yksityinen LLM-pohjainen järjestelmä tuottaa käännöksen asiakkaan terminologian ja tyyliohjeiden mukaisesti.
Asiantuntijatarkistus: sertifioitu alan asiantuntijakääntäjä tarkistaa teknisen tarkkuuden, vaatimustenmukaisuuden ja kontekstuaalisen sävyn.
Laadunvarmistus: QA-prosessi noudattaa ISO 17100- ja ISO 18587-standardeja sekä soveltuvin osin MDR-vaatimuksia.
Ammattilaisen vinkki: Pyydä AD VERBUMilta näyte-audit-raportti ja DPA-malli ennen tarjouspyyntöä. Näin voit verrata niitä muiden toimittajien dokumentteihin tasapuolisesti.
Mitä AD VERBUM voi toimittaa tarjouspyyntövaiheessa:
DPA-malli, jossa alihankkijat on lueteltu
ISO-sertifikaatit Bureau Veritaksen vahvistamina
Kuvaus LangOps-arkkitehtuurista ja avaintenhallintamallista
Kirjallinen vahvistus siitä, ettei asiakkaan dataa käytetä mallien kouluttamiseen
AD VERBUM palvelee yli 150 kielellä ja toimii säädellyillä aloilla, kuten lääketeollisuudessa, oikeudellisessa, puolustuksessa ja rahoituksessa. Kaikki sertifikaatit kattavat myös AQAP2110-vaatimukset NATO-projekteja varten.
Tärkeimmät huomiot
Datasuvereniteetti käännöspalveluissa edellyttää EU-isännöintiä, asiakkaan hallitsemia salausavaimia, riippumatonta auditointia ja auktorisoitua kääntäjää jokaisessa työnkulussa.
Kohta | Tiedot |
Datasuvereniteetti käytännössä | Vaatii DPA:n, avaintenhallinnan (BYOK/HYOK), EU-isännöinnin ja auditoinnin. |
NMT vs. LLM-pohjainen käännös | Julkiset NMT-palvelut voivat käyttää dataa mallien kouluttamiseen; suljettu LLM-ympäristö estää tämän. |
Sertifikaatit, joita vaatia | ISO 27001, ISO 42001, ISO 17100, ISO 18587 ja riippumaton audit-raportti. |
GDPR-vaatimukset | DPA on pakollinen; alihankkijalista ja siirtomekanismit on pyydettävä ennen projektin aloitusta. |
AD VERBUM | Tarjoaa EU-isännöidyn LangOps-järjestelmän, Bureau Veritaksen auditoimat ISO-sertifikaatit ja AI+HUMAN hybrid translation -työnkulun. |
Datasuvereniteetti on strateginen valinta, ei tekninen yksityiskohta
Olen seurannut kielipalveluiden hankintaa säädellyillä aloilla pitkään, ja yksi toistuva virhe on sama: hankkija pyytää ISO-sertifikaattia, saa PDF:n ja olettaa asian olevan kunnossa. Sertifikaatti todistaa prosessin olemassaolon, ei sen toimivuutta juuri sinun datallasi.
Todellinen datasuvereniteetti testataan kahdessa tilanteessa: kun jotain menee pieleen ja kun sopimus päättyy. Onko irtautumissuunnitelma dokumentoitu? Saatko datasi takaisin käyttökelpoisessa muodossa? Nämä kysymykset kannattaa esittää ennen allekirjoitusta, ei sen jälkeen.
Julkiset NMT-palvelut ovat hyödyllisiä matalaan riskiin. Mutta kun käsitellään lääketieteellistä dokumentaatiota, oikeudellisia sopimuksia tai puolustussektorin aineistoa, suvereniteettikysymys ei ole tekninen nyanssikysymys. Se on vastuukysymys. Auktorisoitu kääntäjä viimeisenä tarkistajana ei ole vain laadullinen lisä, vaan se on se henkilö, joka allekirjoittaa vaatimustenmukaisuuden.
AD VERBUM tarjoaa todennettavan datasuvereniteetin käännöspalveluihin
Turvallisuustietoinen hankkija tarvitsee enemmän kuin lupauksen. AD VERBUM toimittaa EU-isännöidyn LangOps-infrastruktuurin, Bureau Veritaksen auditoimat ISO-sertifikaatit ja DPA-mallin jo tarjouspyyntövaiheessa. Jokainen tekoälyn avulla tehty käännös kulkee AI+HUMAN hybrid translation -työnkulun läpi, jossa sertifioitu asiantuntijakääntäjä vastaa lopputuloksesta.
Pyydä tekninen esittely LangOps-arkkitehtuurista tai näyte-audit-raportti suoraan. Valmistele tarjouspyyntöön tiedon herkkyystaso, vaaditut sertifikaatit ja toivottu avaintenhallintamalli. Ota yhteyttä AD VERBUMin käännöspalveluihin ja sovi pilottiprojekti.
Hyödylliset lähteet ja ohjeet hankkijalle
Nämä lähteet auttavat sinua todentamaan vaatimukset itsenäisesti ennen toimittajan valintaa.
Tietosuojavaltuutetun toimisto (Suomi): tietosuoja.fi, ohjeet DPA:sta, siirtomekanismeista ja rekisterinpitäjän vastuista.
GDPR (EU) 2016/679: EUR-Lex, oikeusperusta henkilötietojen käsittelylle ja siirroille kolmansiin maihin.
ISO 27001: SFS-standardisointi, tietoturvan hallintajärjestelmän vaatimukset.
ISO 42001: tekoälyjärjestelmien hallintajärjestelmä, vaatimukset ja ohjeet.
ISO 17100 ja ISO 18587: käännöspalvelujen ja konekäännöksen jälkieditoinnin standardit.
Datasuvereniteetin arviointiopas: käytännön kysymykset digitaalisten ratkaisujen arviointiin.
Täydellinen opas datasuvereniteetista: kattava taustatietoa pilvipalveluiden ja suvereniteetin suhteesta.
Muista: datasuvereniteetti on operatiivinen prosessi, ei kertaluonteinen hankinta. Jatkuva avainten elinkaaren hallinta, säännölliset auditoinnit ja dokumentoitu irtautumisstrategia ovat käytännön ytimessä.
Tämä artikkeli on yleistä tietoa, ei oikeudellista neuvontaa. Tarkista GDPR:n ja kansallisen lainsäädännön ajantasaiset vaatimukset tietosuojavaltuutetun toimistosta tai oikeudelliselta asiantuntijalta oman organisaatiosi tilanteen mukaan.
Suositus


