


Miksi GDPR on kriittinen käännöksissä: opas 2026
GDPR eli yleinen tietosuoja-asetus on käännöspalveluissa suoraan sovellettava laki, joka säätelee jokaista vaihetta siitä hetkestä, kun asiakasaineisto saapuu kääntäjälle. Käännösprosessissa liikkuu lähes aina henkilötietoja: potilasasiakirjoja, sopimuksia, henkilöstöhallinnon dokumentteja ja asiakasrekisterejä. Miksi GDPR on kriittinen käännöksissä? Koska rikkomisesta seuraa sakko jopa 20 miljoonaa euroa tai 4 % yrityksen maailmanlaajuisesta liikevaihdosta. Tietosuoja-asetus ei jätä käännösalaa sen soveltamisalan ulkopuolelle, ja vuonna 2026 valvonta on tiukempaa kuin koskaan.
Miksi GDPR on ratkaiseva käännöspalveluissa ja henkilötietojen käsittelyssä
GDPR velvoittaa yritykset käsittelemään henkilötietoja lainmukaisesti, turvallisesti ja läpinäkyvästi. Käännöspalvelussa tämä tarkoittaa, että jokainen asiakirja, jossa esiintyy nimi, sähköpostiosoite, terveystieto tai muu tunnistettava tieto, on henkilötieto GDPR:n laajan määritelmän mukaan. Kääntäjä tai käännöstoimisto, joka vastaanottaa tällaisen aineiston, toimii tietojen käsittelijänä.
Käännösprojekteissa roolit jakautuvat selkeästi. Asiakas on rekisterinpitäjä, joka määrittää käsittelyn tarkoituksen. Käännöspalveluntarjoaja on käsittelijä, joka toimii rekisterinpitäjän ohjeiden mukaan. Tämä rooli edellyttää kirjallista tietojenkäsittelysopimusta ennen kuin yhtään asiakirjaa siirretään.
GDPR:n keskeisimmät vaatimukset käännöstoiminnassa ovat:
Lainmukainen käsittelyperuste: Jokaiselle henkilötietojen käsittelytoimelle tarvitaan oikeusperuste, kuten sopimus tai lakisääteinen velvoite.
Tietojen minimointi: Käännökseen lähetetään vain se tieto, joka on välttämätöntä. Turhat henkilötiedot poistetaan ennen siirtoa.
Tietoturva: Aineisto on suojattava siirron ja säilytyksen aikana asianmukaisin teknisin keinoin.
Dokumentaatio: Käsittelytoimet kirjataan, ja vaatimustenmukaisuus on pystyttävä osoittamaan valvontaviranomaiselle.
Tietojenkäsittelysopimus: Rekisterinpitäjän ja käsittelijän välinen kirjallinen sopimus on pakollinen.
Tietosuoja ei ole vain IT-kysymys, vaan koko organisaation vastuulla oleva prosessi. Käännöstoimistossa tämä tarkoittaa, että projektipäälliköt, kääntäjät ja alihankkijat kaikki toimivat tietosuojaperiaatteiden mukaisesti.
Ammattilaisen vinkki: Tarkista ennen jokaista projektia, sisältääkö lähdeasiakirja henkilötietoja. Jos sisältää, varmista, että tietojenkäsittelysopimus on voimassa ennen aineiston vastaanottamista.
Mitä riskejä ja seuraamuksia GDPR:n rikkominen käännöksissä aiheuttaa?
GDPR:n rikkomisesta määrättävät hallinnolliset sakot voivat olla jopa 20 miljoonaa euroa tai 4 % yrityksen maailmanlaajuisesta liikevaihdosta. Sakko määräytyy sen mukaan, kumpi on suurempi. Käännöstoimistolle, joka käsittelee sairaala-asiakkaan potilastietoja ilman asianmukaista sopimusta, tämä on eksistentiaalinen riski.
“Tietosuojavaltuutetulle on ilmoitettava tietoturvaloukkauksista 72 tunnin kuluessa, jos ne aiheuttavat riskin rekisteröidyille.”
Tämä 72 tunnin raja on tiukka. Käytännössä se tarkoittaa, että käännöstoimistolla on oltava valmis toimintamalli tietoturvaloukkausten varalle jo ennen kuin mitään tapahtuu. Ilman dokumentoitua prosessia ilmoitusvelvollisuuden täyttäminen ajoissa on lähes mahdotonta.
Valvontaviranomaisten toimintamalli on muuttunut. Viranomaiset siirtyvät yhä enemmän valituksiin perustuvaan tutkintaan riskiperusteisen valvonnan sijaan. Tämä tarkoittaa, että yksittäinen asiakasvalitus voi käynnistää täysimittaisen tutkinnan. Käännösalalla tyytymätön asiakas tai rekisteröity, jonka tietoja on käsitelty väärin, voi laukaista prosessin, joka johtaa sakkoihin ja julkiseen tutkintaan.
Taloudelliset seuraamukset eivät ole ainoa riski. Mainehaitta on usein vakavampi pitkällä aikavälillä. Käännöstoimisto, joka menettää asiakkaiden luottamuksen tietosuojarikkomuksen vuoksi, menettää samalla sopimuksia, joita on rakennettu vuosien ajan.
Yleisimmät virheet käännöstoiminnan tietosuoja-asioissa ovat dokumentaation puute, puutteelliset tietojenkäsittelysopimukset ja väärin valitut oikeusperusteet. Nämä eivät ole teknisiä yksityiskohtia. Ne ovat perustavanlaatuisia laiminlyöntejä, joihin valvontaviranomaiset puuttuvat.
Miten GDPR vaikuttaa käännösprosessin jokaiseen vaiheeseen?
GDPR:n vaatimukset koskevat käännösprosessia alusta loppuun. Jokainen vaihe sisältää tietosuojariskejä, jotka on hallittava tietoisesti.
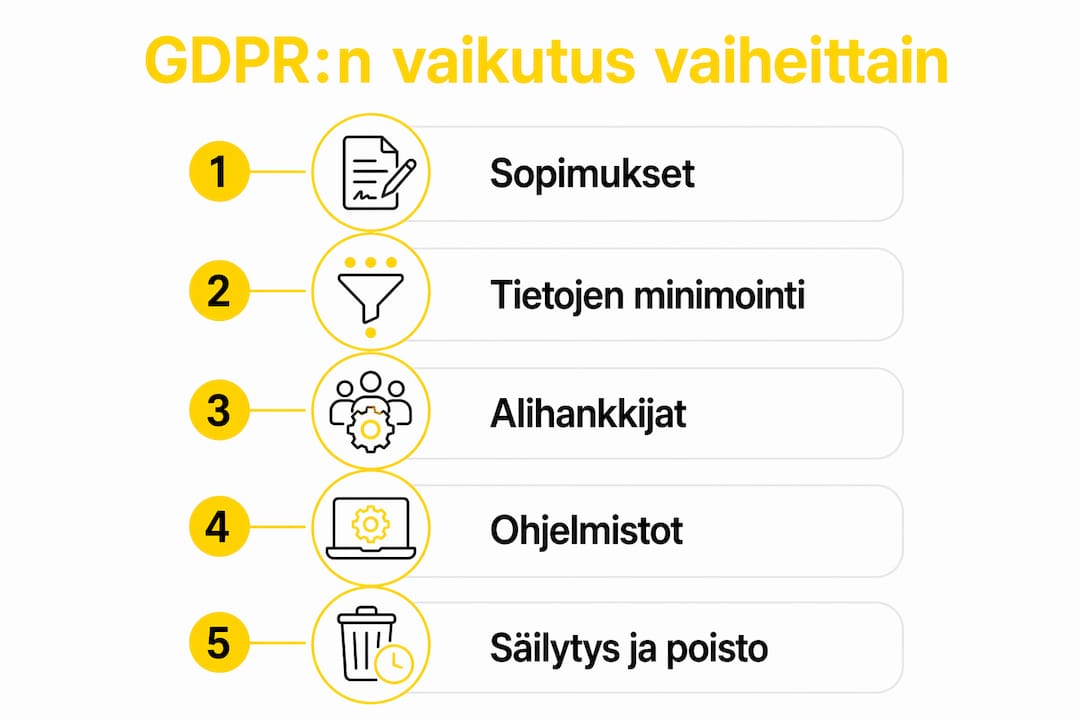
1. Sopimukset ja käsittelyperusteet
Ennen projektin aloittamista rekisterinpitäjän ja käsittelijän välillä on oltava kirjallinen tietojenkäsittelysopimus. Sopimuksessa määritellään käsittelyn tarkoitus, kesto, henkilötietojen tyyppi ja käsittelijän velvollisuudet. Ilman tätä sopimusta koko projekti on GDPR:n vastainen.
2. Tietojen minimointi siirron aikana
Asiakkaan on poistettava tai anonymisoitava kaikki henkilötiedot, joita ei tarvita käännökseen. Käännöstoimiston tehtävä on ohjeistaa asiakasta tässä. Esimerkiksi lääketieteellisestä tutkimusraportista poistetaan potilastunnisteet ennen kuin asiakirja lähetetään kääntäjälle.
3. Alihankkijoiden hallinta
Käännöstoimisto, joka käyttää freelance-kääntäjiä tai alihankkijoita, siirtää henkilötietoja edelleen. Jokainen alihankkija on sidottava samaan tietojenkäsittelysopimukseen. Alihankkija ei voi käsitellä tietoja omilla ehdoillaan.
4. Käännösohjelmistot ja tekoälytyökalut
Tässä piilee yksi suurimmista riskeistä. Julkiset neuraaliset konekäännöstyökalut, kuten Google Translate tai DeepL, lähettävät syötetyn tekstin palvelimille, jotka sijaitsevat EU:n ulkopuolella tai julkisessa pilvipalvelussa. Digitaalisten terveyssovellusten kääntäminen vaatii täydellistä lääkinnällisten termien tarkkuutta ja GDPR:n noudattamista. Potilastietojen syöttäminen julkiseen käännöstyökaluun rikkoo GDPR:ää välittömästi.
5. Tietojen säilytys ja poistaminen
Käännetyt asiakirjat ja lähdemateriaalit on poistettava sovitun ajan kuluttua. Käännösmuistit, jotka sisältävät henkilötietoja, on käsiteltävä erityisellä huolella. Säilytysajat on kirjattava tietojenkäsittelysopimukseen.
Ammattilaisen vinkki: Pyydä asiakkaalta kirjallinen vahvistus siitä, että lähdeaineisto on anonymisoitu ennen siirtoa. Tämä yksinkertainen käytäntö suojaa sekä asiakasta että käännöstoimistoa.
Perinteiset käännöspalvelut vs. AD VERBUMin AI+HUMAN hybrid translation GDPR:n näkökulmasta
Käännöspalvelun valinta on suoraan tietosuojavalinta. Eri toimintamallit tarjoavat hyvin erilaisen tietoturvatason.
Ominaisuus | Perinteiset käännöspalvelut | AD VERBUMin AI+HUMAN hybrid translation |
Tietojen sijainti | Usein julkinen pilvi tai EU:n ulkopuoli | EU-palvelimet, suljettu ympäristö |
Tekoälytyökalut | Julkiset NMT-työkalut (Google Translate, DeepL) | Oma LLM-pohjainen tekoäly, ei tietovuotoja |
ISO 27001 -sertifiointi | Harvoin | Kyllä, sertifioitu |
Tietojenkäsittelysopimus | Vaihtelee | Vakioitu, GDPR-yhteensopiva |
Alihankkijoiden hallinta | Epäyhtenäinen | Kaikki alihankkijat sidottu samaan sopimukseen |
Terminologian hallinta | Manuaalinen, epäjohdonmukainen | Tekoäly pakottaa hyväksytyn terminologian |
Ilmoitusmenettely tietoturvaloukkauksissa | Usein puutteellinen | Dokumentoitu prosessi, 72 tunnin vaatimus täytetään |
Julkiset NMT-työkalut ovat käännösalalla yleinen tietosuojariski. Kun kääntäjä liittää potilastietoja tai sopimustekstejä DeepL:ään tai Google Translateen, tieto siirtyy palveluntarjoajan palvelimille. Tämä on GDPR-rikkomus, vaikka käyttäjä ei sitä tiedostaisi.
AD VERBUM toimii täysin eri tavalla. Sen oma LLM-pohjainen tekoäly toimii suljetussa ympäristössä EU-palvelimilla. Tieto ei koskaan poistu ISO 27001 -sertifioidusta infrastruktuurista. Tämä ei ole markkinointiväite, vaan tekninen arkkitehtuuriratkaisu, joka on auditoitavissa.
AD VERBUMin AI+HUMAN hybrid translation yhdistää tekoälyn nopeuden ja ihmisasiantuntijan tarkkuuden. Yli 3 500 alan asiantuntijakääntäjää, mukaan lukien lääkärit, juristit ja insinöörit, tarkistavat tekoälyn tuottaman käännöksen. Tulos on käännös, joka täyttää sekä GDPR:n vaatimukset että alan substanssivaatimukset.
AD VERBUM on sertifioitu standardien ISO 9001, ISO 17100, ISO 18587, ISO 13485 ja ISO 27001 mukaisesti sekä GDPR- ja HIPAA-yhteensopiva. Käännöspalveluiden tietosuojasääntely on monimutkainen kokonaisuus, ja sertifioinnit osoittavat, että vaatimustenmukaisuus on rakennettu prosesseihin, ei lisätty jälkikäteen.
Ammattilaisen vinkki: Pyydä käännöspalveluntarjoajaltasi ISO 27001 -sertifikaatti ja tietojenkäsittelysopimus ennen ensimmäistä projektia. Jos toimittaja ei pysty toimittamaan näitä, vaihda toimittajaa.
Tärkeimmät huomiot
GDPR on käännöspalveluissa pakollinen vaatimus, jonka laiminlyönti johtaa sakkoihin jopa 20 miljoonaa euroa, mainehaittoihin ja pakollisiin prosessimuutoksiin.
Kohta | Tiedot |
Sakkojen suuruusluokka | GDPR-rikkomisesta sakko on jopa 20 miljoonaa euroa tai 4 % liikevaihdosta. |
Ilmoitusvelvollisuus | Tietoturvaloukkauksesta on ilmoitettava viranomaiselle 72 tunnin kuluessa. |
Tietojenkäsittelysopimus | Jokaisen käännösprojektin alussa tarvitaan kirjallinen sopimus rekisterinpitäjän ja käsittelijän välillä. |
Julkiset NMT-työkalut | Google Translaten tai DeepL:n käyttö henkilötiedoilla on GDPR-rikkomus. |
Tietoturvasertifiointi | ISO 27001 -sertifioitu käännöspalveluntarjoaja osoittaa auditoitavan tietoturvatason. |
GDPR ja käännösala: mitä olen oppinut vuosien varrella
Olen seurannut käännösalan kehitystä pitkään, ja GDPR on muuttanut alaa enemmän kuin mikään muu yksittäinen säädös viime vuosikymmeninä. Silti törmään edelleen tilanteisiin, joissa käännöstoimistot kohtelevat tietosuojaa hallinnollisena muodollisuutena, ei liiketoimintariskiä.
Tämä on virhe, joka maksaa.
Olen havainnut, että suurin väärinkäsitys alalla on se, että yrityksen koko vapauttaisi GDPR:n noudattamisesta. Se ei vapauta. Pieni käännöstoimisto, joka kääntää lääkärin vastaanottokirjeitä, on täsmälleen yhtä vastuussa kuin suuri monikansallinen yritys. Valvontaviranomainen ei katso kokoa, vaan käsittelyä.
Toinen havainto on se, että valituksiin perustuva tutkinta on muuttanut pelin. Ennen saattoi ajatella, että pieni toimija jää tutkinnan ulkopuolelle. Nyt yksi tyytymätön asiakas tai rekisteröity voi käynnistää prosessin, joka vie kuukausia ja maksaa kymmeniä tuhansia euroja. Dokumentaatio on ainoa suoja.
Tulevaisuudessa vaatimustenmukaisuus on kilpailuetu. Yritykset, jotka voivat osoittaa auditoitavan GDPR-prosessin, voittavat sopimuksia, joita muut eivät edes pysty tarjoamaan. Terveydenhuolto, oikeusala ja rahoitusala vaativat tätä jo nyt. Muut alat seuraavat perässä.
Käytännön neuvo: rakenna tietosuoja prosesseihin, älä papereihin. Tietojenkäsittelysopimus on arvoton, jos kääntäjät silti käyttävät julkisia NMT-työkaluja arkaluonteisella aineistolla. Prosessi ratkaisee, ei dokumentti.
— Eric Brown
AD VERBUMin käännöspalvelut GDPR-vaatimusten täyttämiseen
GDPR-vaatimusten täyttäminen käännösprojekteissa edellyttää palveluntarjoajaa, jonka tietoturva on rakennettu arkkitehtuuriin, ei lisätty jälkikäteen.
AD VERBUM tarjoaa GDPR-yhteensopivia käännöspalveluja yli 150 kielelle. Kaikki käännökset tehdään suljetussa EU-infrastruktuurissa ISO 27001 -sertifioidussa ympäristössä. Oma LLM-pohjainen tekoäly ei koskaan lähetä aineistoa julkisiin palveluihin. Jokaisen projektin tarkistaa alan asiantuntijakääntäjä, joka varmistaa sekä terminologian tarkkuuden että vaatimustenmukaisuuden. AD VERBUMin AI+HUMAN hybrid translation -lähestymistapa on suunniteltu erityisesti säänneltyjen toimialojen tarpeisiin, joissa tietoturva ja tarkkuus ovat ehdottomia vaatimuksia.
Usein kysytyt kysymykset
Miksi GDPR koskee käännöspalveluja?
GDPR koskee kaikkia organisaatioita, jotka käsittelevät henkilötietoja. Käännöspalvelut käsittelevät usein asiakirjoja, joissa on nimiä, terveystietoja tai muita tunnistettavia tietoja, joten ne ovat suoraan GDPR:n soveltamisalassa.
Mitä tarkoittaa tietojenkäsittelysopimus käännösprojektissa?
Tietojenkäsittelysopimus on kirjallinen sopimus asiakkaan ja käännöspalveluntarjoajan välillä. Se määrittelee, miten henkilötietoja käsitellään, säilytetään ja poistetaan projektin aikana ja sen jälkeen.
Saako henkilötietoja syöttää Google Translateen tai DeepL:ään?
Ei. Julkiset NMT-työkalut lähettävät syötetyn tekstin omille palvelimillensa, mikä rikkoo GDPR:ää henkilötietojen osalta. Käytä vain suljettua, GDPR-yhteensopivaa käännösympäristöä.
Kuinka nopeasti tietoturvaloukkauksesta on ilmoitettava?
Tietosuojavaltuutetulle on ilmoitettava 72 tunnin kuluessa siitä, kun loukkaus on havaittu, jos se aiheuttaa riskin rekisteröidyille.
Miten AD VERBUM varmistaa GDPR-vaatimustenmukaisuuden käännöksissä?
AD VERBUM käyttää suljettua LLM-pohjaista tekoälyä EU-palvelimilla, joissa on ISO 27001 -sertifiointi. Kaikki alihankkijat on sidottu GDPR-yhteensopivaan tietojenkäsittelysopimukseen, ja jokainen projekti tarkistetaan alan asiantuntijakääntäjän toimesta.
Suositus


